Análisis en profundidad del firmware de smartphones — Guía profesional de reparación
Guía técnica sencilla sobre los tipos de firmware, la arquitectura de versiones y las convenciones de nomenclatura de Samsung, Xiaomi, Huawei y iOS, dirigida a técnicos principiantes que están empezando y buscan una guía clara para elegir el firmware adecuado.
- ¿Qué es el firmware? Conceptos básicos
- Tipos y especificaciones de firmware
- Firmware de Samsung — Análisis completo
- Xiaomi / MIUI / HyperOS — Análisis completo
- Huawei / EMUI / HarmonyOS — Análisis completo
- Apple iPhone / iOS — Análisis completo
- Comparativa entre marcas y notas de reparación
¿Qué es el firmware? Conceptos básicos
El firmware es el software permanente integrado en la memoria no volátil del dispositivo (almacenamiento flash, eMMC, UFS) que controla todas las operaciones de hardware de bajo nivel. A diferencia de las aplicaciones que se ejecutan sobre un sistema operativo, el firmware se sitúa entre el hardware y el SO(sistema operativo): es el primer código que se ejecuta al encender el dispositivo y valida cada paso posterior de la cadena de arranque.
Para los técnicos de reparación de móviles, es fundamental comprender el firmware: controla la seguridad del bootloader, determina si se puede hacer un downgrade, gestiona la banda base (módem) y define los perfiles regionales de cumplimiento de frecuencias de radio. Instalar un firmware incorrecto es una de las causas más comunes de que un dispositivo quede inutilizable de forma permanente o sin cobertura.
Firmware no es lo mismo que la ROM ni que el sistema operativo, aunque a menudo se usen estos términos indistintamente. En la terminología correcta de reparación: firmware = la imagen flash completa — particiones de bootloader + módem + sistema + vendor. El «SO» (Android / iOS) es solo una de las particiones de esa imagen.
Componentes principales de un paquete de firmware
| Partición / componente | Función | ¿Se puede flashear por separado? |
| Bootloader (BL) | Arranque de primera etapa, inicialización del hardware y validación de la cadena de arranque seguro | Sí |
| Baseband / Modem (CP) | Pila de radio GSM/LTE/5G, comunicaciones con la SIM y cumplimiento de RF | Sí |
| System / AP | Imagen del SO Android, framework y aplicaciones | Sí |
| Vendor / ODM | HAL del fabricante y controladores propietarios | Normalmente incluido con AP |
| CSC / datos regionales | APN, paquete de idioma, marca del operador y aplicaciones regionales | Sí |
| Recovery | Partición de actualización/restauración; se usa para instalar paquetes OTA mediante sideload | Sí |
| Kernel (boot.img) | Kernel de Linux, árbol de dispositivos y ramdisk de arranque | Sí (Samsung, Xiaomi, OnePlus) |
Tipos y especificaciones de firmware
Cada fabricante distribuye el firmware en varios formatos. Para un técnico es esencial saber qué tipo utilizar.
| Firmware original / OEM | Fastboot ROM | Recovery ROM / OTA Package |
| Firmware oficial, sin modificar, del fabricante. Sus bootloaders están firmados por el fabricante y supera todas las comprobaciones de atestación de hardware. Es la base de cualquier reparación profesional. [Oficial] |
Imagen completa, partición por partición, que se flashea mediante Fastboot (Xiaomi) u Odin (Samsung). Borra siempre todas las particiones. Se necesita para recuperar dispositivos que no arrancan y para cambiar de región. [Borrado completo] |
Actualización incremental o completa que se instala mediante el Recovery integrado. Conserva los datos del usuario. No permite cambiar de región. Se utiliza para actualizar el sistema en dispositivos que arrancan normalmente. [Conserva los datos] |
| Firmware del módem / banda base | EDL / Download Mode Firmware | Custom ROM |
| Controla todas las comunicaciones de radio. Es fundamental para 5G/LTE/VoLTE y para cumplir la normativa regional de frecuencias. Un módem incompatible puede dejar el dispositivo sin señal o provocar un incumplimiento normativo. [Crítico para RF] |
Modo de descarga de emergencia, utilizado cuando el bootloader está dañado. Requiere herramientas específicas: Qualcomm QFIL (Xiaomi/Qualcomm), Samsung Odin o Huawei HiDownload. [Emergencia] |
Versiones de terceros (LineageOS, crDroid). Requiere bootloader desbloqueado y un recovery personalizado (TWRP). No está indicada para reparaciones profesionales: anula la garantía y puede activar Knox/eFuses. [No oficial] |
Regla crítica de reparación
Nunca flashees una Fastboot ROM si basta con una Recovery ROM. Fastboot borra los datos del usuario y restablece el contador binario, lo que afecta al estado de Knox en Samsung y a la protección anti-rollback en Xiaomi/Huawei.
Firmware de Samsung — Análisis completo
Samsung utiliza una cadena alfanumérica estandarizada de firmware, visible en Ajustes → Acerca del teléfono → Información de software or via *#1234#. Esta cadena codifica el modelo del dispositivo, la región/el operador, la versión binaria y la fecha de compilación; todos son datos esenciales para flashear de forma segura. Probablemente sea el formato de codificación de firmware más fácil de entender.
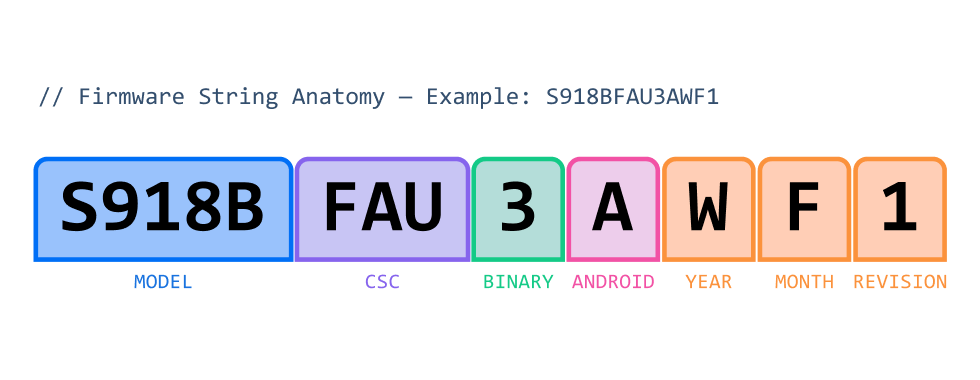
| S918B — Número de modelo | FAU — CSC Code | 3 — Número binario |
| S = serie Galaxy S · 918 = código de modelo (Galaxy S23 Ultra) · B - versión Internacional/Global (Modelo internacional libre vendido en Europa, Asia, América Latina, Australia y África. Otros sufijos posibles: U — U1 — N — W — 0 — 0/8. Desglose detallado de los sufijos en la sección abajo. | Personalización de software para el consumidor (Consumer Software Customization): identificador de 3 letras de región/operador. Determina la configuración APN, las aplicaciones preinstaladas, el paquete de idioma y el servidor de actualizaciones OTA asignado. | Nivel de seguridad binario del bootloader. Aumenta con cada parche de seguridad que modifica el binario (no siempre sube de uno en uno; puede saltar 2 o 3 números). Flashear una versión binaria inferior equivale a hacer un downgrade. |
| A — Indicador de versión de Android | W — Año de compilación | F — Mes de compilación |
| Indica la generación principal del SO Android: Por ejemplo si el equipo viene con Android 13 de la fábrica, letra "A" significa base Android 13, cando fuera actualizado hasta Android 14, la lettera cambierà al "B". Por favor, tenga en cuenta que esa codificación no tiene una regla fija. Por ejemplo, los dispositivos nuevos que vienen con Android 16 tienen la letra "B"; cuando estos sean actualizados a Android 17, pasarán a tener la letra "C". (letra "Z" -significa versión de beta testing, aparece raro). | Año en que se compiló el firmware: U = 2021 · V = 2022 · W = 2023 · X = 2024 · Y = 2025 · Z = 2026. Es el año de compilación: una versión de diciembre puede distribuirse en enero del año siguiente. | Mes en que se finalizó el firmware: A=ene · B=feb · C=mar · D=abr · E=may · F=jun · G=jul · H=ago · I=sep · J=oct · K=nov · L=dic. Puede no coincidir con el mes del parche de seguridad. |
| 1 — Revisión | ||
| Revisión menor del parche dentro de la compilación mensual. En hexadecimal: 1–9 y después A–F (revisiones 10–15). En las versiones de producción rara vez supera 3. Indica correcciones incrementales. | ||
Número binario de Samsung — por qué importa
El número binario (BIT) es el dato más importante para los técnicos de reparación. Determina si se puede flashear un firmware concreto y está directamente relacionado con la aplicación de la seguridad Knox.
- Binario = nivel de bloqueo de seguridad del bootloader
Cada incremento binario corresponde a un nuevo bootloader firmado criptográficamente. Secure Boot de Samsung impide instalar un bootloader firmado con un nivel inferior al del que ya está instalado. - Cómo comprobar el binario en un dispositivo operativo
Marca*#1234#— la cadena PDA contiene el dígito binario entre el CSC y las letras de la fecha de compilación. Otra opción:Ajustes → Acerca del teléfono → Información de software - Reglas de downgrade
En el uso habitual, solo se puede flashear firmware con el mismo binario o uno superior. Si se intenta flashear un binario inferior, Odin devuelve el estado FAIL. Los exploits de nivel EDL utilizados en herramientas de flasheo pueden sortear esta restricción, pero deben utilizarse bajo la exclusiva responsabilidad del técnico y requieren conocimientos profundos en la materia. - Relación entre Knox y el binario
Flashear firmware no oficial (sin firma de Samsung) activa permanentemente el contador Knox a 0x1 (eFuse quemado). El contador binario de la cadena del firmware es distinto de Knox: un binario más alto no implica que Knox esté activado.
Knox and binary level are separate. Knox is a permanent device security state that can be irreversibly altered by unauthorized firmware or modifications. Binary level is only the bootloader version used to determine compatibility. Incorrect interpretation of these values can lead to failure, loss of features, or permanent security-state changes.
Códigos CSC de Samsung — referencia regional
| Código CSC | Región / operador | Prioridad OTA |
| XAA | EE. UU. (libre) | Alta |
| TMB | EE. UU. | Depende del operador |
| BTU | Reino Unido (libre) | Alta |
| DBT | Alemania | High |
| XEF | Francia | Alta |
| INS | India (libre) | Alta |
| XSA | Australia (libre) | Alta |
| FAU | Australia (operador alternativo) | Media |
| CHC | China | OTA solo para China |
| OXM | Global (libre, multirregión) | Alta |
Best Practice
Al buscar firmware, asegúrate siempre de que el código CSC coincida exactamente. Por lo general, un CSC distinto permite arrancar el dispositivo, pero desactiva las actualizaciones OTA (el dispositivo indica «está actualizado» aunque no haya actualizaciones disponibles). Al flashear con Octoplus, Sigma, ChimeraTool, o Pandora, use para conservar los datos del usuario o no flashees el CSC; flashea la partición CSC sólo en casos de flasheo completo o cuando necesite cambiar las configuraciones regionales del dispositivo.
Archivos de firmware de Samsung en Odin
| Prefijo del archivo | Nombre completo | Contenido |
| BL_ | Bootloader | Bootloader primario y secundario, TrustZone, TEE |
| AP_ | Procesador de Android | Particiones System, Vendor, ODM, Boot y Recovery |
| CP_ | Procesador principal (módem) | Imagen de radio de banda base (modem.img) |
| CSC_ | Consumer Software Customization | Ajustes regionales, APN y aplicaciones del operador; BORRA los datos |
| HOME_CSC_ | Home CSC | Igual que CSC, pero conserva los datos del usuario durante el flasheo |
Xiaomi / MIUI / HyperOS — Análisis completo
Xiaomi utiliza dos sistemas de identificación: el nombre en clave del dispositivo (e.g., marble, cupid) y la cadena de versión del SO integrada en la ROM. Desde finales de 2023, Xiaomi ha pasado de MIUI a HyperOS (澎湃OS). Ambos utilizan el mismo formato de sufijo en sus cadenas de versión.
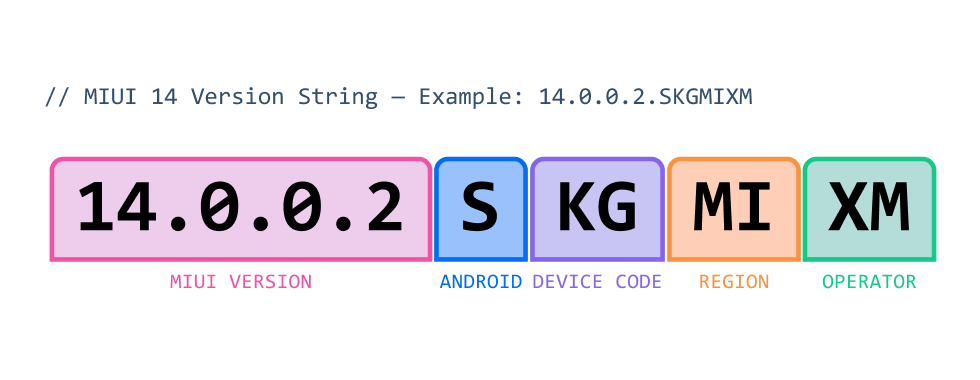
| 14.0.0.2 — Version Number | S — Android Base Version | KG — Device Model Code |
| Los primeros dígitos indican la versión principal de MIUI (14 = MIUI 14). El tercero indica la versión menor. El cuarto, el parche/la compilación. En HyperOS: 2.0.205.0 = HyperOS 2, versión menor 0, compilación 205. | Letra que codifica la versión de Android en la que se basa la ROM: R = Android 11 · S = Android 12 · T = Android 13 · U = Android 14 · V = Android 15 (época de HyperOS 2). | Código interno de dos letras del modelo de dispositivo concreto. Cada modelo Xiaomi, Redmi y POCO tiene un identificador único que se utiliza para asignar la ROM y en la infraestructura de compilación. |
| MI — Region Code | XM — Operator Lock | |
| Código de región de dos letras: MI = global · CN = China · EU = Europa (EEE) · IN = India · ID = Indonesia · TR = Turquía · TW = Taiwán · JP = Japón. | Sufijo de operador de dos letras. XM = desbloqueado/sin vinculación a un operador. Los dispositivos personalizados por un operador llevan aquí su identificador. |
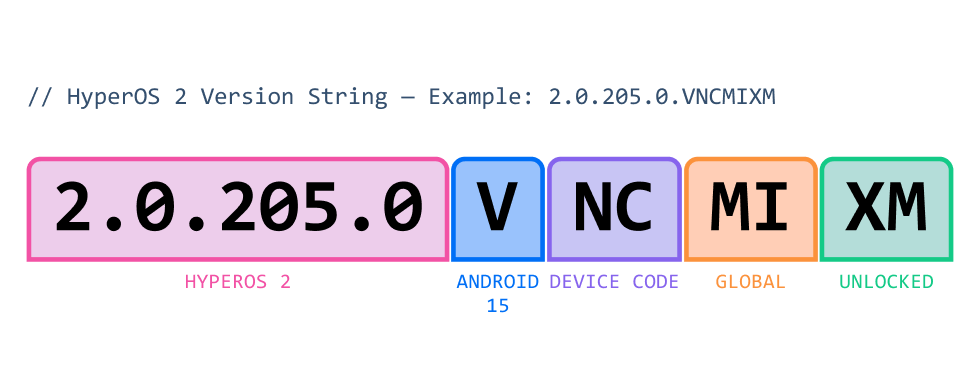
HyperOS 2 (lanzado a finales de 2024) utiliza el mismo formato de sufijo que MIUI, pero con el prefijo «2.x.x.x». La letra de Android avanza: V = Android 15. El mismo hardware puede ejecutar HyperOS en China y MIUI en los mercados globales.
Tipos de ROM de Xiaomi — cuál utilizar y cuándo
| Tipo de ROM | Formato de archivo | Método de flasheo | ¿Borra los datos? |
| Fastboot ROM | .tgz (contiene archivos .img) | via Fastboot CLI / software tools | Sí — completo |
| Recovery ROM | .zip | Actualizador integrado o TWRP | Opcional |
| Paquete OTA | .zip (delta) | Por OTA / automático | No |
Anti-Rollback Warning — Xiaomi
Desde 2019, los dispositivos Xiaomi incorporan protección anti-rollback por hardware (ARB). Flashear un firmware anterior al nivel ARB actual del dispositivo probablemente lo dejará inutilizable, incluso en modo EDL. Antes de flashear, comprueba siempre que el firmware de destino tenga un nivel igual o superior al instalado; cualquier downgrade se realiza bajo tu propia responsabilidad. Puedes encontrar una amplia selección de firmwares Xiaomi en la plataforma GivemeROM
Diferencias regionales de Xiaomi
| Region | Servicios de Google | Notas |
| China (CN) | Ninguno | Solo chino e inglés. Utiliza MIUI CN o HyperOS CN. |
| Global (MI) | GMS completo | Estándar en la mayoría de los mercados. Amplia compatibilidad de idiomas. |
| Europe EEA (EU) | GMS completo + RGPD | Cumplimiento más estricto de privacidad. Menos aplicaciones preinstaladas innecesarias. |
| India (IN) | GMS completo | Aplicaciones localizadas e integraciones de pago regionales. |
Huawei / EMUI / HarmonyOS — Análisis completo
El firmware de Huawei sigue una convención que utiliza un código de modelo de producto, un sufijo de variante de hardware, un código regional CUST numérico y una versión de compilación secuencial. Desde las restricciones comerciales de EE. UU. de 2019, los dispositivos Huawei globales utilizan EMUI (basado en AOSP, sin servicios de Google), mientras que los dispositivos destinados al mercado chino utilizan HarmonyOS. Ambos comparten la misma estructura interna y nomenclatura de firmware.
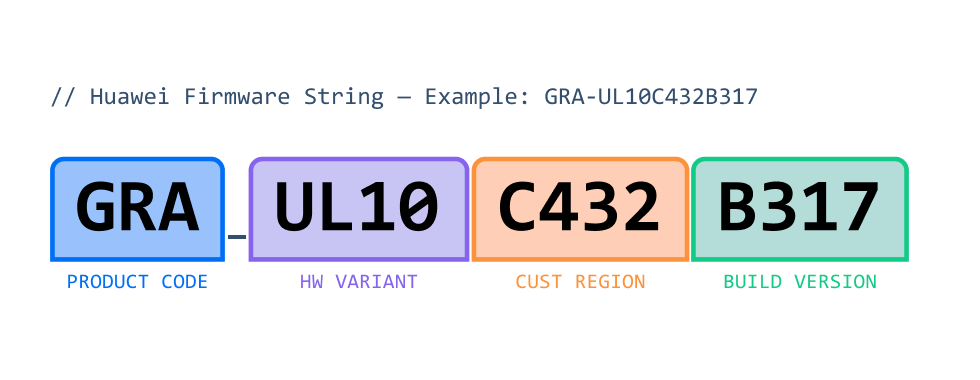
| GRA — Product / Model Code | UL10 — Hardware Variant |
| Identificador interno abreviado del producto. GRA = P8 · EVA = P9 · VIE = P9 Plus · PRA = P8 Lite 2017 · ALE = P8 Lite · CLT = P20 Pro · NOH = P40 Pro · NTH = Mate 50 Pro. | Especifica la configuración de hardware: bandas de red, ranuras SIM y capacidad de almacenamiento. L = compatible con LTE. El número identifica el SKU concreto (configuración dual SIM y región de compatibilidad de bandas). |
| C432 — CUST Region Code | B317 — Build Version |
| Identificador numérico de región/operador. C00 = China · C432 = Europa · C185 = Oriente Medio y África · C636 = Asia-Pacífico · C900 = global/genérico (sin OTA) · C151 = India. | Número secuencial de compilación que aumenta con cada versión del firmware. B = prefijo de «Build» (compilación). Un número mayor indica una versión más reciente. Normalmente no se puede hacer downgrade. B571 o superior indica compilaciones de la época de Android Nougat o posteriores. |
Códigos regionales CUST de Huawei — referencia
| Código CUST | Región / operador | ¿OTA disponible? |
| C00 | China (mercado nacional, sin Google) | Sí — servidores de Huawei CN |
| C02 | Europa | Sí — OTA del operador |
| C185 | Oriente Medio y África | Sí — Huawei MEA |
| C432 | Europa (mercado libre) | Sí — Huawei EU |
| C636 | Asia-Pacífico | Sí — Huawei APAC |
| C900 | Global / genérico | NO — solo flasheo manual |
| C151 | India | Sí — Huawei IN |
| C341 | Japón | Sí — Huawei JP |
Importante: advertencia sobre C900
Flashear C900 (global/genérico) en un dispositivo con CUST regional (por ejemplo, C432 Europa) desactiva permanentemente las actualizaciones OTA. El dispositivo siempre indicará que está «actualizado». Para restaurar el CUST original hay que flashear la información OEM; es un procedimiento avanzado que requiere HiSuite o herramientas especializadas como Sigma Plus, Octoplus Huawei Tool, ChimeraTool o DT Pro Tool
HarmonyOS frente a EMUI — referencia para técnicos
| Factor | EMUI (Global) | HarmonyOS (China) |
| Servicios de Google | No disponibles (modelos posteriores a 2019) | Ninguno — ecosistema Huawei AppGallery |
| Base de Android | Compatible con AOSP | HarmonyOS NEXT = kernel independiente |
| Versión actual | EMUI 14 (= HarmonyOS 4 features) | HarmonyOS 4 / NEXT |
iPhone / iOS — Análisis completo
El ecosistema de firmware de iOS es fundamentalmente distinto al de Android: es completamente cerrado, se firma criptográficamente para cada dispositivo y se distribuye exclusivamente a través de los servidores de Apple. El firmware de iOS utiliza el formato .ipsw (iPhone Software) y Apple debe verificarlo mediante TSS (Tatsu Signing Server) antes de instalarlo. No hay variantes regionales de firmware: las diferencias de bandas y operadores específicas de cada modelo se gestionan a nivel de hardware.
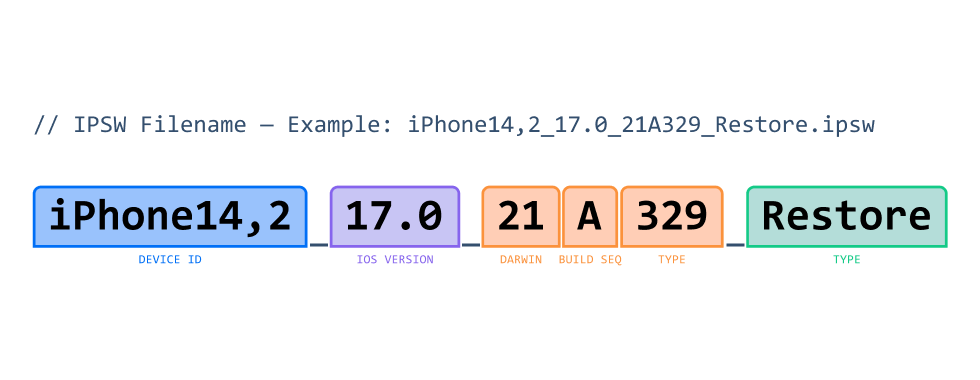
| iPhone14,2 — Internal Device ID | 17.0 — iOS Version | 21 — Darwin Version |
| Identificador interno del modelo de hardware de Apple. iPhone14,2 = iPhone 13 Pro. El número antes de la coma indica la familia de generación del hardware; el que aparece después, la variante SKU. No es el nombre comercial. | Versión legible: principal (17) · actualización menor (0) · parche (se omite si es .0). iOS 17.3.1 = principal 17, menor 3, parche 1. La versión principal coincide con el ciclo anual de lanzamientos de la WWDC. | Número de linaje del kernel XNU/Darwin subyacente. iOS 16 = Darwin 22 · iOS 17 = Darwin 23 · iOS 18 = Darwin 24. Tiene sus raíces en NeXTSTEP, desde macOS X Cheetah (Darwin 5). |
| A — Minor Version Letter | 329 — Sequential Build Number | Restore — Firmware Type |
| Avanza alfabéticamente con cada actualización menor: A = x.0 · B = x.1 · C = x.2 · D = rama del parche x.2.1. Internamente se pueden omitir letras. Indica qué rama de desarrollo generó la compilación. | Contador de compilación que aumenta de forma monotónica dentro de la rama de versión menor. Un valor mayor indica una compilación más reciente. Un número de 4 cifras que empieza por 2 (por ejemplo, 2329) indica una compilación específica para hardware nuevo. | «Restore» = firmware completo para restaurar mediante DFU/Recovery usando Finder o iTunes. Sustituye toda la imagen del dispositivo. Los paquetes «OTA» (archivos .zip más pequeños) sirven para actualizar el software sin una restauración completa. |
Correspondencia de ID internos de dispositivos iPhone — modelos recientes
| ID interno | Nombre comercial | Chip | Año |
| iPhone15,2 | iPhone 14 Pro | A16 Bionic | 2022 |
| iPhone15,3 | iPhone 14 Pro Max | A16 Bionic | 2022 |
| iPhone16,1 | iPhone 15 | A16 Bionic | 2023 |
| iPhone16,2 | iPhone 15 Plus | A16 Bionic | 2023 |
| iPhone16,3 | iPhone 15 Pro | A17 Pro | 2023 |
| iPhone16,4 | iPhone 15 Pro Max | A17 Pro | 2023 |
| iPhone17,1 | iPhone 16 Pro | A18 Pro | 2024 |
| iPhone17,2 | iPhone 16 Pro Max | A18 Pro | 2024 |
| iPhone17,3 | iPhone 16 | A18 | 2024 |
| iPhone17,4 | iPhone 16 Plus | A18 | 2024 |
| iPhone17,5 | iPhone 16e | A18 | 2025 |
| iPhone18,3 | iPhone 17 | A19 | 2025 |
| iPhone18,1 | iPhone 17 Pro | A19 | 2025 |
| iPhone18,2 | iPhone 17 Pro Max | A19 | 2025 |
| iPhone18,4 | iPhone Air | A19 | 2025 |
| iPhone18,5 | iPhone 17e | A19 | 2026 |
Estado de firma de iOS — fundamental para la reparación
| Firmware firmado | Firmware sin firma | SHSH2 Blobs |
| El servidor TSS de Apple acepta actualmente los SHSH blobs de esta versión. Se puede restaurar mediante Finder/iTunes o 3uTools. El periodo de firma suele permanecer abierto entre 2 y 4 semanas después de un nuevo lanzamiento. [Se puede restaurar] |
El servidor TSS rechaza el SHSH de esta versión. No se puede instalar por canales oficiales. Se necesitan SHSH2 blobs guardados previamente y un exploit de bootrom (checkm8 solo es compatible con chips A5–A11).
[Bloqueado] |
Firmas criptográficas vinculadas al ECID de un dispositivo concreto y a una versión de firmware. Deben guardarse mientras la versión está firmada. Herramientas: TSSChecker, TSSSaver, Titan. Son necesarias para intentar cualquier downgrade. [Guardar ahora] |
DFU frente a Recovery Mode
Recovery Mode (iBoot visible): El dispositivo ha arrancado parcialmente mediante iBoot. Se utiliza para restauraciones estándar. El firmware debe estar firmado por Apple.
DFU Mode: Es el modo de restauración más profundo: se omite iBoot. En dispositivos modernos (A12 o posterior) sigue siendo necesaria la firma de Apple, salvo que se disponga de un exploit de bootrom de hardware. Algunos modelos antiguos son compatibles con el programador.
Lista universal de comprobación antes del flasheo
- Identifica el número de modelo y la variante de hardware exactos. En iPhone, comprueba iCloud, el estado de pérdida y otros datos mediante el servicio iRemove Info service)
- Anota la versión de firmware actual y el nivel binario/ARB
- Confirma que el nivel binario/ARB del firmware de destino sea igual o superior al actual
- Comprueba que el código de región/CUST/CSC coincida exactamente para evitar perder las OTA
- Haz una copia de seguridad del IMEI/la partición EFS (Samsung/Huawei) o de los SHSH2 blobs (iOS)
- Carga el dispositivo al menos al 50 % o mantenlo conectado a la corriente durante todo el flasheo
- Verifica la suma de comprobación MD5 o SHA256 del firmware antes de iniciar el flasheo
Disclaimer
This website is an informational resource designed exclusively for professional mobile device service engineers, repair technicians, and authorized service centers. All content is intended for legitimate software-level phone servicing, including device refurbishment, carrier compliance operations, and authorized repair workflows. This site does not support, endorse, or describe any illegal practices, including but not limited to: processing stolen or illegally obtained devices, circumventing security measures for unauthorized access, or any activity that violates applicable laws. Users are solely responsible for ensuring compliance with all applicable laws and regulations in their jurisdiction.
